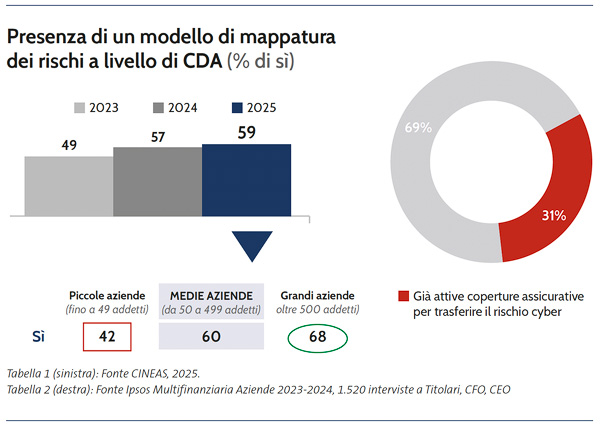
In base all’ultima edizione dell’Allianz Risk Barometer il cyber risk è diventato la principale fonte di preoccupazione per le aziende di qualsiasi dimensione e settore nelle principali economie mondiali, compresa quella italiana, come conseguenza della crescente digitalizzazione e della rapida diffusione dell’intelligenza artificiale, attraverso le quali la criminalità informatica si insinua nei processi aziendali. Secondo la Global Cyber Risk and Insurance Survey 2024 di Munich Re, il 72% dei C-level globali sono preoccupati o molto preoccupati di poter subire furti di dati e, soprattutto, attacchi di ransomware a scopi estorsivi, che causano ingenti perdite e hanno un impatto potenzialmente devastante sull’operatività quotidiana, soprattutto nelle PMI. L’87% dei C-level mondiali è convinto che l’azienda non si stia difendendo adeguatamente, manifestando un senso di vulnerabilità che impatta negativamente sulle strategie aziendali. Secondo la ricerca Cyber index PMI 2024 di Confindustria, nel 2023 gli attacchi cyber sono aumentati del 65% il 9%% delle PMI ammette di avere già subito violazioni dei propri sistemi aziendali nel periodo 2020-2023. L’83% delle PMI italiane ricorre a strumenti digitali per supportare i propri processi aziendali e il 48% di esse opera all’interno di una filiera critica. L’86% teme attacchi ramsonware, che criptano i dati aziendali e li rendono di nuovo disponibili solo dopo il pagamento di un riscatto, e solo il 32% delle PMI si sente pronto a fronteggiarli. Nell’edizione 2025 dell’Osservatorio sulla diffusione del risk management nelle PMI italiane di Cineas, sono emerse evidenze analoghe: il cyber risk è considerato molto o abbastanza importante dall’83% delle PMI, ma solo nel 49% dei casi fanno un’adeguata identificazione e valutazione dei rischi, solo il 12% gestisce il rischio cyber all’interno di un processo di risk management strutturato e solo il 31% è assicurato. Solo un terzo delle PMI fa formazione ai dipendenti sui rischi cyber, simulando ad esempio attacchi di phishing. Non va sottovalutato l’impatto dell’intelligenza artificiale, che secondo il 50% delle PMI può amplificare la frequenza e la gravità degli eventi dannosi, facilitando il contagio e l’ingresso di nuovi hackers. Occorre quindi incoraggiare la diffusione di buone pratiche di risk management fra le PMI, compresa la sottoscrizione di polizze assicurative, che sono però percepite come costose e soprattutto sono ancora poco conosciute. Servono quindi soluzioni assicurative più attraenti sul fronte dei servizi (prevenzione tramite firewall, tool anti-malware e formazione dei dipendenti; recupero dei dati post-attacco, help desk e consulenza legale in caso di estorsione ecc.), pricing più accurati grazie ad una maggiore disponibilità di dati e un più ampio coinvolgimento del settore bancario, che deve facilitare l’accesso al credito alle aziende che si dotano di un efficace sistema di risk management, del quale il cyber risk sia parte integrante, ed inserire le coperture assicurative contro i rischi cyber nel proprio catalogo di offerta per le PMI.
Fabio Carniol
Professore di Gestione delle imprese di assicurazione, Università Cattolica